به گزارش سیتنا، موضوع امنیت تجهیزات ارتباطی و شبکهای در سالهای اخیر از یک مسئله فنی به یکی از دغدغههای جدی امنیت سایبری کشورها تبدیل شده است؛ چراکه روترها و تجهیزات مشابه، دروازه اصلی اتصال کاربران، سازمانها و کسبوکارها به اینترنت محسوب میشوند و در صورت به خطر افتادن آنها، مهاجم میتواند در برخی شرایط به بخشهای دیگری از شبکه نیز دسترسی پیدا کند.
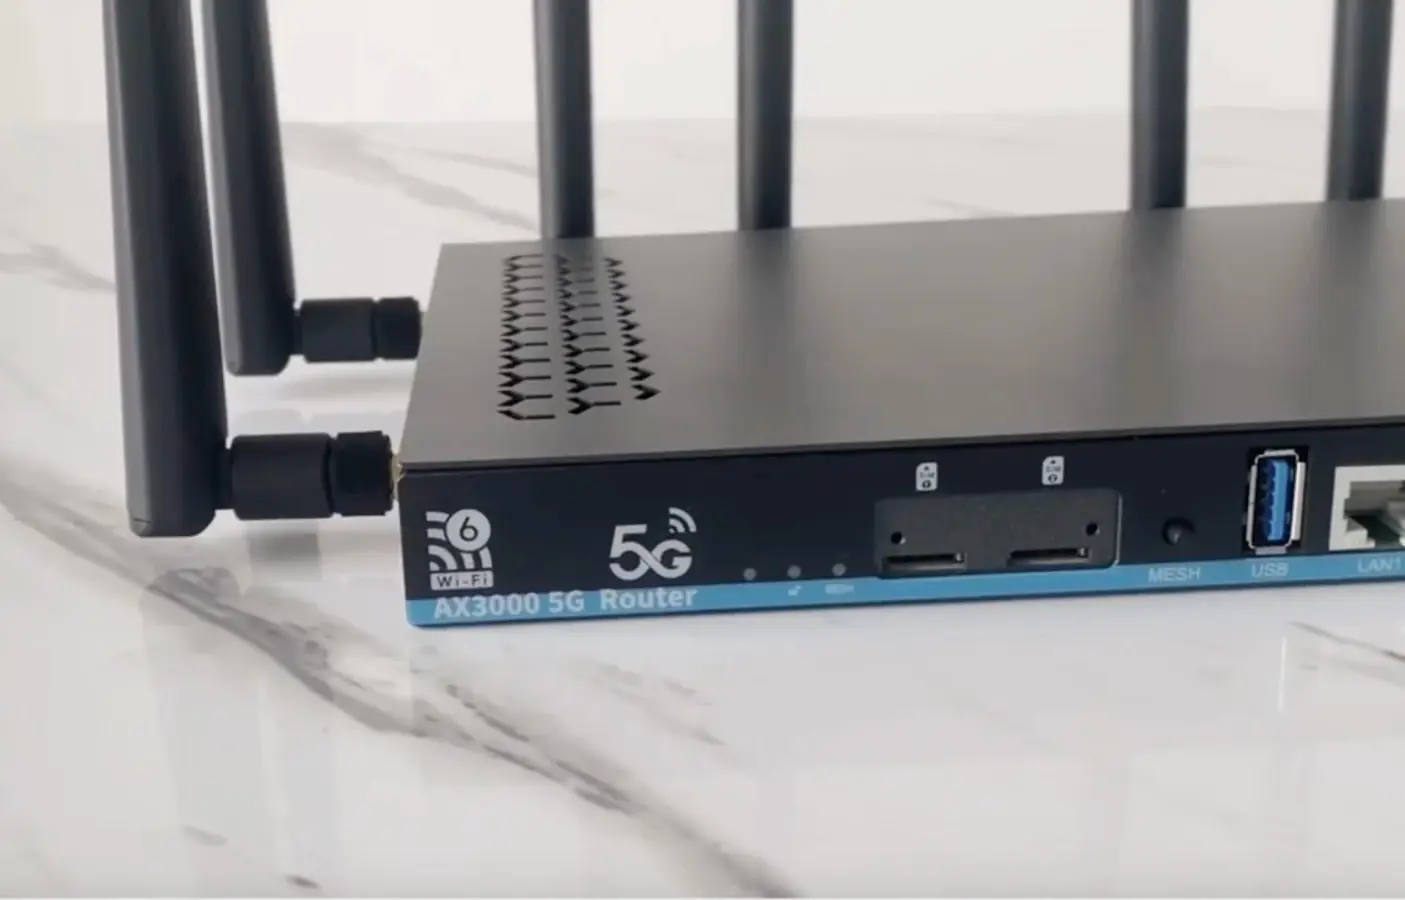
در همین چارچوب، چندی پیش شرکت امنیت سایبری VulnCheck از شناسایی یک درِ پشتی در بیش از ۲۰ مدل روتر تولیدشده توسط شرکت چینی Zbtlink خبر داد؛ محصولاتی که در بازارهای مختلف جهان با نامهای تجاری Zbtlink و Wiflyer عرضه شدهاند.
بر اساس بررسی این شرکت، کد مخفی شناساییشده که «Endlessdoors» نام گرفته، در میانافزار روترها قرار داشته و میتوانسته با سطح دسترسی بسیار بالا روی دستگاه اجرا شود. این موضوع از آن جهت اهمیت دارد که دسترسی در سطح ریشه یا Root میتواند در صورت سوءاستفاده، امکان تغییر تنظیمات و اجرای دستورات مختلف روی روتر را فراهم کند. ارتباط خودکار هر ۳۵ ثانیه با یک سرور مشخص …