اما ممکن است بدون آنکه بدانید، یکی از این کارکنان مأمور کره شمالی باشد یا پولی که به حساب یک تأمینکننده واریز میکنید، سرانجام به شبکه مالی حکومت پیونگیانگ برسد.
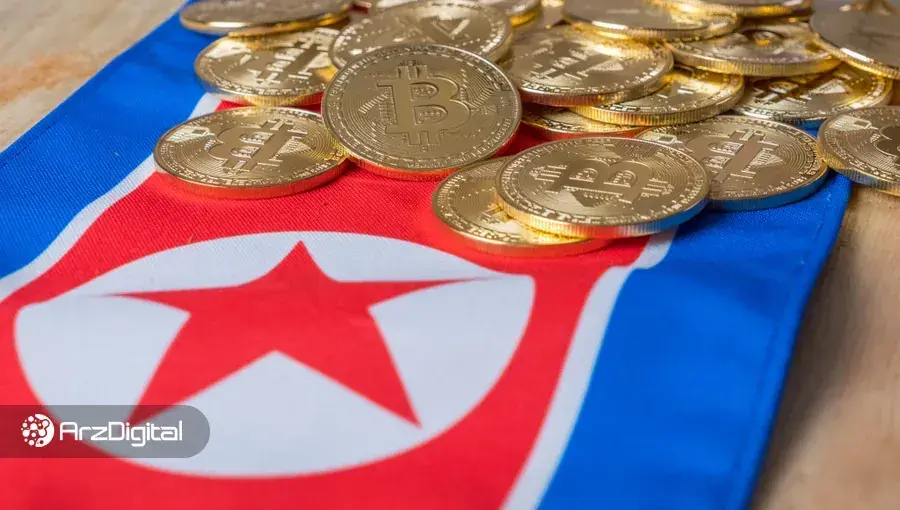
این سناریو دیگر یک داستان جاسوسی نیست. کره شمالی بهتدریج شرکتهای خصوصی غربی را به یکی از میدانهای اصلی عملیات اقتصادی و سایبری خود تبدیل کرده است.
گرگ لووسک، مدیرعامل و همبنیانگذار شرکت فناوری استرایدر، در یادداشتی در اکونومیست توضیح میدهد که پیونگیانگ برای تأمین منابع مالی خود، دیگر صرفا به هککردن حسابهای بانکی یا سرقت رمزارزها متکی نیست. این کشور شبکهای از هکرها، نیروهای کار با هویت جعلی و شرکتهای واسطه در کشورهای مختلف ایجاد کرده است تا هم اطلاعات به دست آورد و هم درآمد کسب کند. سرقت ۶.۳ میلیارد دلاری با یک پیشنهاد شغلی
یکی از نمونههای قابلتوجه این شیوه، حمله به صرافی رمزارزی بایننس در ۲۹ اکتبر است. گروه هکری تحت حمایت دولت کره شمالی موسوم به «تریدر تریتر» موفق شد ۶.۳ میلیارد دلار دارایی دیجیتال به سرقت ببرد؛ رقمی که در این گزارش بهعنوان بزرگترین سرقت ثبتشده در تاریخ رمزارزها معرفی شده است.
این گروه پیشتر نیز در سال ۲۰۲۵ به صرافی بایبیت حمله کرده و ۱.۵ میلیارد دلار به سرقت برده بود.
اما نکته مهمتر، شیوه نفوذ این گروه به شرکتهاست. مسیر ورود نه یک حمله مستقیم به دیوارهای امنیتی صرافی، بلکه یک پیشنهاد شغلی بود.
یک استخدامکننده ظاهرا عادی با یکی از کارکنان تماس گرفت، چند مصاحبه تصویری متقاعدکننده برگزار کرد و در نهایت آزمون برنامهنویسیای در اختیار او گذاشت که بدافزار را به داخل سازمان منتقل میکرد.
به بیان دیگر، مهاجمان از همان مسیری وارد شدند که هزاران نیروی متخصص در سراسر جهان هر روز برای پیدا کردن شغل از آن استفاده میکنند. …
 دانلود از کافه بازار