وقتی ایجنتهای هوش مصنوعی به ابزار حمله سایبری تبدیل میشوند.
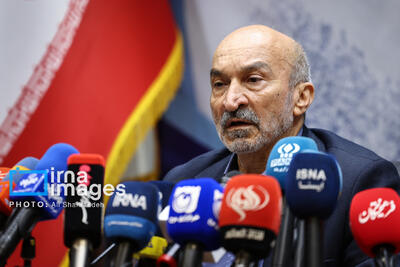
محمد عنبری، فلوشیپ هوش مصنوعی
هوش مصنوعی عامل محور
محمد عنبری، فلوشیپ هوش مصنوعی میگوید تفاوت اصلی هوش مصنوعی مولد با هوش مصنوعی عاملمحور در توانایی اقدام و اجرای مأموریت است. مدلهای مولد عمدتاً متن، تصویر یا کد تولید میکنند، اما ایجنتها با استفاده از ابزارها، حافظه و رابطهای برنامهنویسی میتوانند یک مأموریت چندمرحلهای را دنبال کنند.
این قابلیت از منظر امنیتی اهمیت زیادی دارد؛ زیرا مهاجمان میتوانند بخشی از فرایندهایی مانند جمعآوری اطلاعات، شناسایی آسیبپذیریها و هماهنگی ابزارهای نفوذ را با کمک عاملهای هوشمند سریعتر انجام دهند.
تهدیدهای تازه در دنیای ایجنتها
عنبری سطحوح مهم از تهدیدات این فناوری را معرفی میکند:
. انحراف هدف ایجنت: مهاجم با استفاده از دستورهای مخفی یا محتوای دستکاریشده، مانند حملات تزریق دستور (Prompt Injection)، تلاش میکند رفتار و هدف عامل هوشمند را تغییر دهد.
. سوءاستفاده از دسترسیها: اگر ایجنت به ایمیل سازمانی، پایگاه داده، سامانه مالی یا زیرساخت ابری دسترسی گسترده داشته باشد، دستکاری عملکرد آن میتواند به افشای اطلاعات یا ایجاد تغییرات غیرمجاز منجر شود.
. مسمومسازی حافظه: ورود اطلاعات نادرست یا مخرب به حافظه و منابع اطلاعاتی ایجنت میتواند تصمیمهای بعدی آن را نیز تحت تأثیر قرار دهد.
آسیبپذیری زنجیره تأمین: کتابخانهها، افزونهها، ابزارهای متصل، سرورهای MCP و رابطهای ارتباطی میان ایجنتها، در صورت ضعف امنیتی، میتوانند … …
 دانلود از کافه بازار