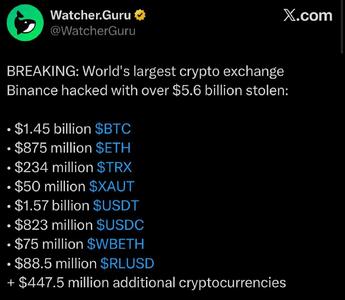
اگرچه مدیران بایننس وعده دادهاند تمام زیانهای واردشده را از منابع مالی شرکت جبران کنند، اما این تعهد بهتنهایی نتوانسته نگرانیها درباره چگونگی وقوع حمله و ضعفهای احتمالی در ساختار امنیتی بزرگترین نام شناختهشده بازار رمزارز را برطرف کند. هک ۶.۳ میلیارد دلاری بایننس چگونه اتفاق افتاد؟
بررسیهای اولیه نشان میدهد مهاجمان در جریان حملهای که حدود ۲۰ دقیقه طول کشید، داراییهایی را از کیف پولهای گرم بایننس در حدود ۱۰ شبکه بلاکچینی خارج کردند. کیف پول گرم به کیف پولی گفته میشود که برای انجام تراکنشهای آنلاین و دسترسی سریع به داراییها مورد استفاده قرار میگیرد.
در نخستین گزارشها، احتمال دسترسی مهاجمان از طریق لپتاپ آلوده یکی از مهندسان بخش DevOps مطرح شد. ظاهراً این دستگاه امکان دسترسی غیرمجاز به سرویسهایی را فراهم کرده بود که وظیفه امضای تراکنشهای کیف پول را بر عهده دارند.
با این حال، بررسیهای بعدی از ابعاد گستردهتری از حمله پرده برداشت. بر اساس این تحلیلها، نفوذ به بایننس نتیجه یک خطای لحظهای نبود، بلکه بخشی از یک عملیات چندماهه محسوب میشد که در آن مهندسی اجتماعی، نفوذ بدافزار و سوءاستفاده از ابزارهای هوش مصنوعی داخلی بایننس با یکدیگر ترکیب شده بودند. ردپای گروه هکری کره شمالی در حمله به بایننس
بر اساس اعلام افبیآی، این حمله به گروه هکری TraderTraitor نسبت داده شده است؛ گروهی از کره شمالی که با حملات سایبری پیشین مرتبط با گروه لازاروس ارتباط دارد. …
 دانلود از کافه بازار