بازار
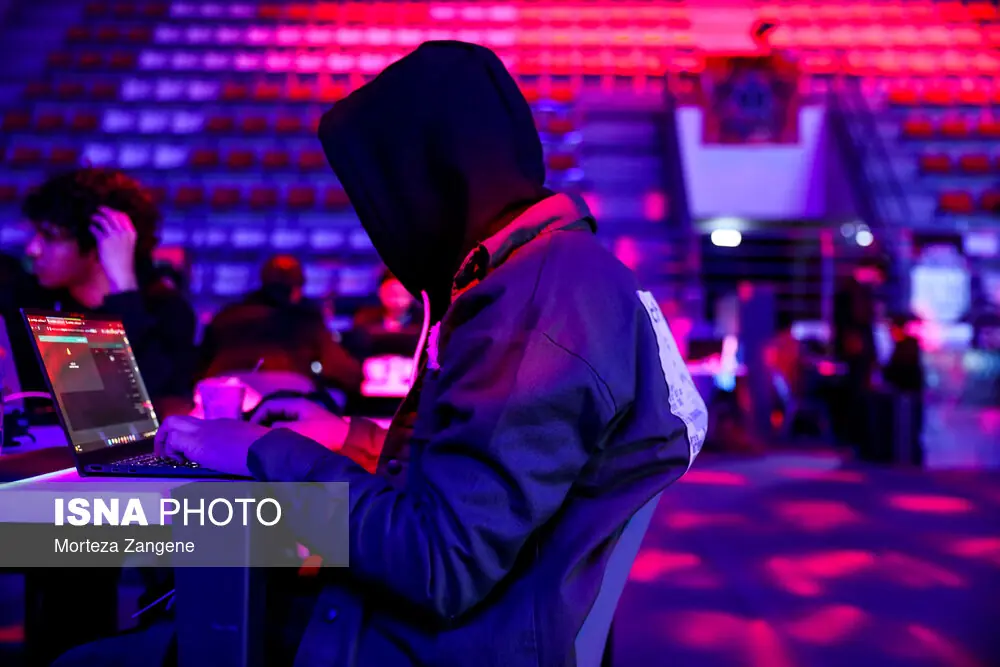
باگبانتی (Bug Bounty) یا «برنامه پاداش کشف آسیبپذیری»، روشی در امنیت سایبری است که در آن سازمانها و شرکتها از پژوهشگران امنیتی و هکرهای اخلاقی دعوت میکنند تا در چارچوبی مشخص، سامانهها و محصولات دیجیتال آنها را از نظر وجود ضعفهای امنیتی بررسی کنند. در این روش، افرادی که آسیبپذیری معتبر و پیشتر گزارشنشدهای را شناسایی و بهصورت مسئولانه گزارش کنند، بر اساس ضوابط برنامه پاداش دریافت میکنند.
هدف از اجرای چنین برنامههایی، شناسایی ضعفهای امنیتی پیش از سوءاستفاده مهاجمان و فراهم کردن فرصت برای رفع آنها است. آسیبپذیریها ممکن است به نقص در احراز هویت، دسترسی غیرمجاز به اطلاعات، تنظیمات نادرست یا ضعف در عملکرد نرمافزار مربوط باشند. با این حال، صرف شناسایی یک خطا به معنای دریافت پاداش نیست و اعتبار گزارش، امکان بازتولید آسیبپذیری، میزان اثرگذاری آن و انطباق با قوانین رقابت در ارزیابی نهایی نقش دارند.
در برنامههای متداول باگبانتی در جهان، برگزارکننده ابتدا محدوده مجاز آزمون، سامانههای مشمول، روش گزارشدهی، فعالیتهای ممنوع و معیارهای پرداخت پاداش را مشخص میکند. سپس پژوهشگران در محدوده مجاز به بررسی سامانهها میپردازند و یافتههای خود را همراه با شواهد فنی و توضیح روش بازتولید آسیبپذیری ثبت میکنند. تیم امنیتی یا ارزیابان برنامه گزارشها را بررسی و اعتبار … …